
 Home

[딜사이트 최령 기자] 지난해 사이버 침해사고를 겪은 SK텔레콤이 해지율 하락과 고객만족도 개선 등 신뢰 회복 조짐을 보이고 있다는 분석이 나왔다. 고객 선택권 보장과 기업의 선제적 비용 부담, 외부 검증이 주요 회복 요인으로 꼽혔다. 다만 지표 개선과 별개로 사고 책임과 재발 방지 과제는 여전히 남아 있다는 지적이다.
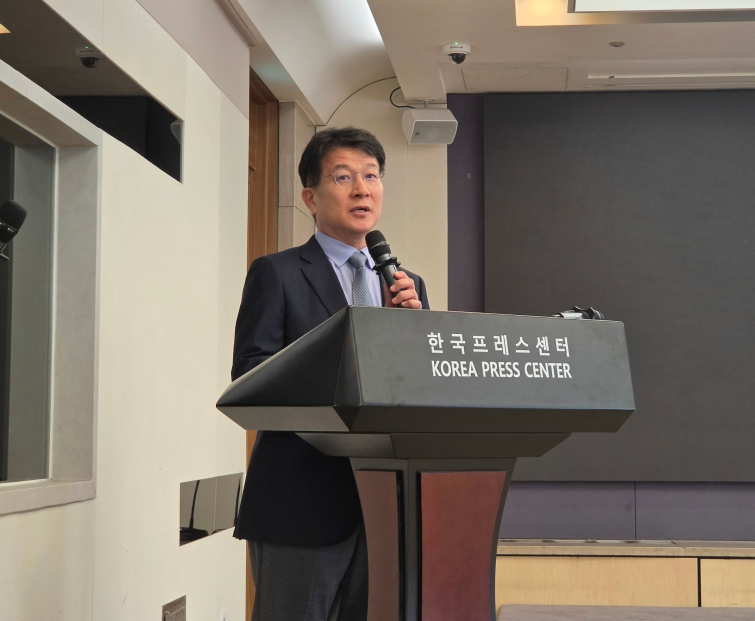
신민수 한양대 교수는 28일 서울 중구 한국프레스센터에서 한국미디어경영학회가 개최한 ‘기업의 경영 위기와 대응’ 세미나에서 ‘기업의 신뢰, 어떻게 회복할 것인가-SKT 사례를 중심으로’를 주제로 발표했다.
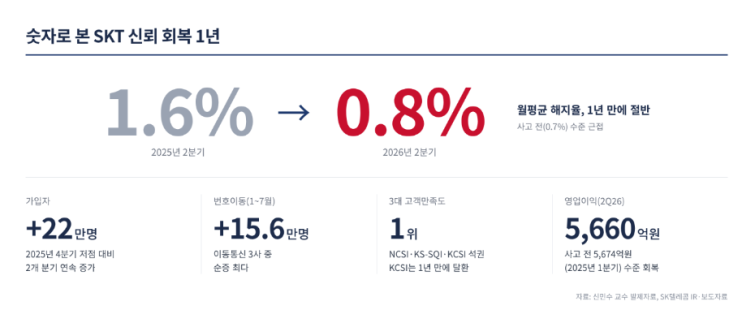
신 교수 발표에 따르면 SKT의 월평균 해지율은 사고 직후인 지난해 2분기 1.6%에서 올해 2분기 0.8%로 낮아졌다. 사고 전인 지난해 1분기에는 0.7%였다. 휴대전화 가입자는 지난해 4분기 저점 이후 2개 분기 연속 증가했고 올해 국가고객만족도(NCSI), 한국서비스품질지수(KS-SQI), 한국산업의 고객만족도(KCSI) 조사에서도 모두 1위를 기록했다. 신 교수는 이를 회복 완료의 근거보다는 고객 행동과 외부 평가에서 변화가 나타나는 신호로 해석했다.
그가 주요 대응으로 꼽은 것은 고객의 선택권 보장이다. SKT는 지난해 7월 해지 고객의 위약금을 면제했다. 신 교수는 이 조치가 고객이 계약에 묶여 있다는 인식을 낮췄다고 평가했다. 고객 이탈을 막기 위한 제약을 줄이고 서비스 이용 여부를 고객이 판단하도록 했다는 설명이다.
신 교수는 고객 보호에 필요한 비용을 회사가 부담한 점에도 주목했다. SKT는 51일간 신규 영업을 중단하고 기존 고객의 유심 교체에 집중했다. 유심보호서비스와 무료 유심 교체, 재설정 등을 시행했으며 5000억원 규모의 고객 감사 패키지와 5년간 7000억원 규모의 정보보호 투자 계획을 내놨다.
신 교수는 이들 조치의 공통점을 “고객이 부담하던 위험·비용을 SKT로 이전한 것”이라고 설명했다. 자동 보호는 고객의 신청 부담을, 무료 교체는 비용 부담을, 위약금 면제는 계약상 제약을 줄였다는 것이다. 유심보호서비스와 비정상 인증 차단 시스템(FDS), 유심 교체·재설정 등을 병행한 점은 위험을 여러 단계에서 차단하려는 대응으로 평가했다.
신뢰 회복을 뒷받침할 검증 체계도 주요 요소로 제시했다. 보안 개선에 대한 관계 당국의 이행 확인, 외부 전문가로 구성된 고객신뢰위원회와 고객자문단 운영, 정보보호백서와 개선 과제 완료율 공개 등이 해당한다. 신 교수는 회사의 설명에 그치지 않고 외부에서 개선 여부를 확인할 수 있도록 하는 장치가 필요하다고 강조했다.
그는 이러한 대응을 여섯 가지 원칙인 ‘6L’로 정리했다. ▲고객의 불안을 듣고 필요한 정보를 알리는 ‘Listen’ ▲여러 보호 수단으로 위험을 차단하는 ‘Limit’ ▲기업이 먼저 비용과 손실을 부담하는 ‘Lose’ ▲사고 원인을 분석해 통제 체계를 바꾸는 ‘Learn’ ▲외부 검증을 받고 약속을 제도화하는 ‘Legitimize’ ▲시간을 두고 이행 결과를 증명하는 ‘Last’다.
신 교수는 “위기는 메시지가 아니라 운영모델을 시험한다”며 “신뢰 회복은 커뮤니케이션 캠페인이 아니라 순서가 있는 운영 시스템에서 비롯된다”고 말했다.
다만 사고 초기 대응과 보안 관리의 한계도 지적했다. 장기간 침투를 탐지하지 못한 점, 유출 정보와 고객의 대응 방법을 충분히 설명하지 못한 점, 무료 유심 교체 과정의 수급·대기·예약 혼선 등이 신뢰 훼손을 키웠다는 것이다. 신 교수는 “운영은 정상화됐지만 책임의 범위는 진행형”이라며 지표 개선과 사고 책임을 구분했다.
이날 해외 사례와 정책적 시사점을 발표한 안정민 한림대 교수도 기술적 원인을 해결한 뒤에도 고객 피해와 불신이 남을 수 있다고 지적했다. 안 교수는 크라우드스트라이크 장애와 사우스웨스트항공 대규모 결항 사례를 들며 기업의 신뢰 회복 원칙을 “설명하고, 해결하고, 증명하는 것”으로 요약했다.
전체 내용과 맥락을 이해하기 위해서는 기사 본문과 함께 읽어주세요
ⓒ새로운 눈으로 시장을 바라봅니다. 딜사이트 무단전재 배포금지
