
 Home

[딜사이트 노만영 기자] 기업의 회계자료를 열람하고 보고서를 만들며 시스템까지 직접 움직이는 인공지능(AI) 에이전트가 늘어나면서 새로운 보안 과제가 떠오르고 있다. AI가 ‘무엇을 할 수 있느냐’를 넘어 ‘누구의 권한으로 어디까지 할 수 있느냐’를 확인해야 한다는 것이다. 사람에게 사원증과 업무 권한을 부여하듯 AI에도 신원을 부여하고, 누가 어떤 권한을 맡겼는지 추적할 수 있어야 한다는 지적이다.
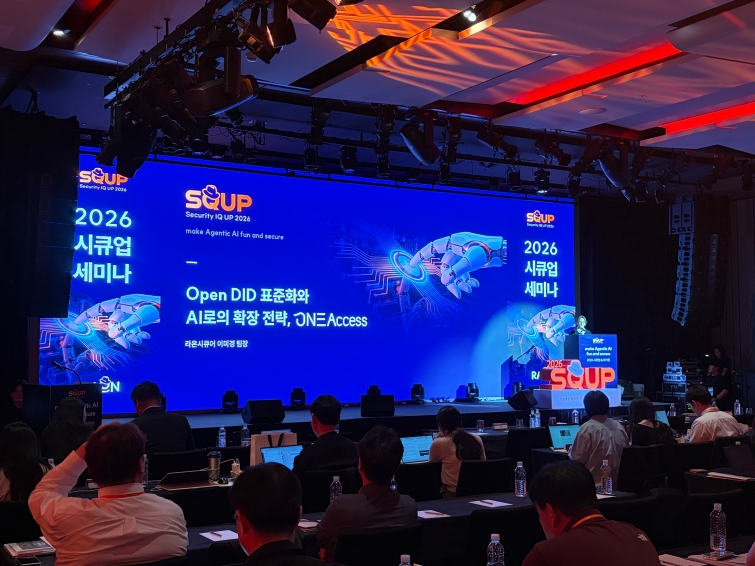
이미경 라온시큐어 팀장은 지난달 30일 서울 페어몬트 앰배서더에서 열린 ‘2026 시큐업’ 행사 현장에서 ‘Open DID 표준화와 AI로의 확장 전략, OneAccess’를 주제로 강연했다.
이미경 팀장은 AI 도입에 앞서 먼저 ‘이 에이전트는 누구인가’라는 질문에 답해야 한다고 강조했다. 그는 “누군지 모르는 대상에게는 권한을 줄 수도, 책임을 물을 수도 없다”며 “신원이 있어야 데이터와 정책, 실행 통제와 감사를 적용할 대상이 생긴다”고 짚었다. AI가 사람을 보조해 초안을 작성하는 단계를 넘어 직접 업무를 실행하기 시작하면서 사람뿐 아니라 에이전트의 신원과 권한까지 관리해야 한다는 설명이다.
라온시큐어는 이를 구현하기 위한 AI 에이전트 신원·권한관리 솔루션으로 ‘원억세스(OneAccess)’를 소개했다. AI 에이전트와 로봇에 고유한 디지털 신원을 부여하고, 권한을 위임한 사람과 연결해 허용된 범위 안에서만 업무를 수행하도록 관리하는 구조다. 에이전트 간 상호 인증과 권한 기반 활동 범위 제어, 감사 추적과 책임 귀속 기능도 담았다.
현장에서는 실제 기업 업무를 가정해 신원 확인부터 권한 위임과 회수까지 이어지는 과정이 시연됐다. 공개된 영상에서 회계팀장이 본인을 인증하고 에이전트에 권한을 위임한 뒤 분기 보고서 초안 작성을 요청하자 회계·공시와 문서 검토 에이전트가 업무를 나눠 수행했다. 각 단계의 실행은 위임받은 범위 안에서 이뤄졌다.
권한을 거둬들이자 에이전트의 행동도 멈췄다. 사용자가 위임을 회수하자 해당 에이전트의 회계 자료 호출이 차단됐다. 보안 수준이 높은 자원에 접근할 때는 추가 인증도 요구됐다. AI가 해당 자료를 처리할 능력이 있더라도 실제로 이용할 권한이 있는지는 별도로 검증하는 방식이다.
이미경 팀장은 “에이전트는 위임받은 범위 안에서만 일하고, 위험한 작업은 추가 인증을 거친다”며 “위임을 회수하면 즉시 차단되고 모든 과정이 기록으로 남는다”고 설명했다.
이 같은 신원관리 체계의 기반에는 라온시큐어가 모바일 신분증 등에 활용해온 분산신원증명(DID) 기술이 있다. 사람의 신원을 증명하는 데 활용하던 기술을 AI 에이전트의 식별과 신뢰관계 구축으로 확장하는 방식이다. 이 팀장은 “신뢰의 대상만 사람에서 AI 에이전트로 확장됐다”고 소개했다.
신원이 확인된 에이전트에는 역할과 유효기간, 권한 범위 등을 담은 증명서를 부여하고, 사람이 업무를 맡길 때는 목적과 범위, 기간 등을 담은 위임 정보를 연결한다. 실제 기업의 데이터나 시스템에 접근할 때 에이전트의 역할과 사람이 맡긴 권한을 함께 확인해 실행 여부를 판단한다.
이미경 팀장은 “에이전트의 권한은 자신에게 부여된 역할 증명서를 바탕으로 사람이 위임한 범위 안에서만 정해진다”고 강조했다. 에이전트가 기술적으로 수행할 수 있는 업무라도 사람이 맡긴 범위를 벗어나면 실행 전에 차단하는 구조다.
신원과 위임을 관리하는 것은 AI의 행동을 막는 데서 끝나지 않는다. 사고가 발생했을 때 ‘누가, 어떤 에이전트에, 어떤 권한을 줬고, 에이전트가 실제로 무엇을 했는지’를 역추적하는 근거가 된다. 이 팀장은 “누가 어떤 에이전트에게 무엇을 어디까지 맡겼는지가 전 과정에서 추적 가능하다”고 설명했다.
비정상 결제 시도를 가정한 예시에서는 인증팀이 이용자와 에이전트의 신원을 확인한 뒤 역할 증명서와 위임 내역을 조회한다. 이어 보안팀이 실제 실행 이력을 조사해 허용된 권한과 수행한 행동을 대조하는 방식이다. 이미경 팀장은 “감사는 로그만 살피는 일이 아니라 인증팀과 보안팀이 같은 연결고리를 따라가는 일”이라고 짚었다.
기업이 기존에 운영하는 사람 중심의 인증·계정관리 체계를 전부 바꿀 필요는 없다는 설명도 나왔다. 사람의 신원은 기존 체계로 관리하면서 AI 에이전트는 별도의 신원·권한관리 체계로 관리하고, 실제 업무가 위임될 때 두 체계를 연결하는 방식이다.
이 팀장은 “사람은 지금처럼 관리하고, 에이전트는 원억세스로 분리해 관리하면서 필요할 때 연결한다”고 설명했다. 역할 증명서의 발급·갱신·폐기에도 사람 계정과 유사한 관리 정책을 적용할 수 있다는 것이다.
라온시큐어는 DID를 비롯한 기존 디지털 신원·인증 기술을 AI 에이전트 영역으로 확장하는 동시에 관련 국제 표준화 논의에도 참여하고 있다. AI가 누구인지뿐 아니라 누구를 대신해 행동하는지, 어떤 권한을 위임받았는지를 검증할 수 있는 신뢰체계를 만드는 것이 핵심이다.
기업 내부의 운영 기준도 함께 마련해야 한다. 이 팀장은 “에이전트의 신원과 권한, 회수 기준, 감사 체계는 인증팀과 보안팀이 함께 정의해야 한다”고 주문했다. 모든 업무에 한꺼번에 적용하기보다 외부 시스템 연동이나 결제처럼 사고 발생 시 피해가 큰 업무부터 신원과 권한을 명확히 하고 실행 통제를 강화하는 방안도 제시했다.
출발점은 기업 안에서 활동하는 AI 에이전트가 무엇인지 파악하는 것이다. 이 팀장은 “지금 우리 조직의 AI 에이전트는 몇 개이고 어디에 있는지 알고 있는가”라고 물으며 “안전한 자율성은 누가 무엇을 하는지 아는 신뢰에서 시작된다”고 강조했다.
전체 내용과 맥락을 이해하기 위해서는 기사 본문과 함께 읽어주세요
ⓒ새로운 눈으로 시장을 바라봅니다. 딜사이트 무단전재 배포금지
